FIDO2 · ZERO TRUST · SYSTEMY POLOWE
FIDO2 i Zero Trust w systemach urządzeń polowych: użytkownik, sprzęt i dostęp
Bezpieczne logowanie operatora i wiarygodna tożsamość terminala to dwa osobne zadania. Wyjaśniamy rolę FIDO2, FIDO Device Onboard i zasad dostępu Zero Trust.
Kto się uwierzytelnia: operator czy urządzenie?
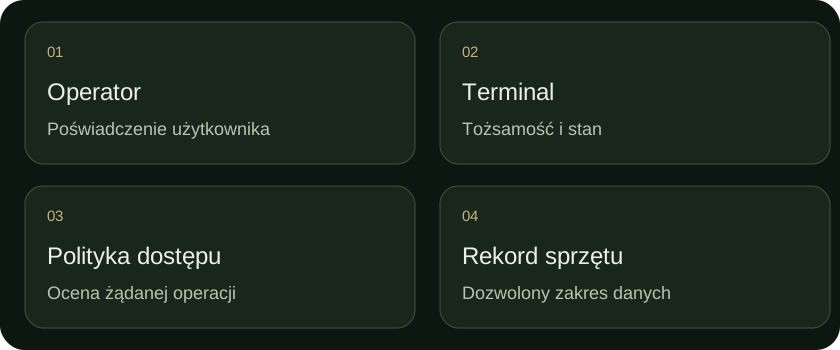
W systemie obsługi sprzętu polowego można mieć dobrze zabezpieczone konto operatora i nadal nie wiedzieć, czy używany terminal znajduje się w oczekiwanym stanie. Można też rozpoznać urządzenie, lecz przyznać jego użytkownikowi zbyt szerokie uprawnienia. Dlatego uwierzytelnianie człowieka, identyfikacja urządzenia i decyzja o dostępie powinny być rozpatrywane osobno.
FIDO2 obejmuje WebAuthn i protokoły CTAP, służące przede wszystkim do uwierzytelniania użytkowników z wykorzystaniem kryptografii klucza publicznego. Zero Trust jest podejściem architektonicznym: dostęp nie wynika automatycznie z lokalizacji w sieci lub samej własności zasobu. To różne warstwy systemu. Źródło: FIDO Alliance. Źródło: NIST SP 800-207.
Przykład roboczy: operator zgłasza przegląd wyposażenia przez aplikację na terminalu. System musi rozstrzygnąć, kto wysyła zgłoszenie, czy terminal może wykonywać tę operację oraz czy dana osoba ma prawo modyfikować rekord tego egzemplarza. Pozytywny wynik logowania odpowiada tylko na część tych pytań.
Co FIDO2 wnosi do logowania użytkowników?
WebAuthn pozwala aplikacji korzystać z poświadczeń kryptograficznych, a CTAP opisuje komunikację z uwierzytelniaczem w odpowiednich scenariuszach. Poświadczenia są związane z usługą, co pomaga ograniczać phishing. FIDO Alliance podkreśla także ochronę prywatności użytkowników. Źródło: przegląd specyfikacji FIDO.
Dla organizacji oznacza to możliwość rozważenia logowania za pomocą passkeys lub odpowiednio dobranych kluczy bezpieczeństwa. Wybór wymaga jednak sprawdzenia zgodności aplikacji, sposobu zarządzania poświadczeniami oraz wymagań operacyjnych. Samo umieszczenie hasła FIDO2 w opisie produktu nie potwierdza implementacji ani certyfikacji.
Test powinien obejmować utratę uwierzytelniacza, odejście pracownika, cofnięcie dostępu i odzyskiwanie konta. Jeżeli procedura odzyskiwania omija zabezpieczenia głównego logowania, staje się równie istotnym elementem oceny. Trzeba też określić zasady używania terminali współdzielonych przez kilka osób.
Tożsamość urządzenia wymaga osobnego mechanizmu
Klucz FIDO2 użyty przez operatora nie jest automatycznie dowodem pochodzenia terminala, aktualności jego oprogramowania ani braku modyfikacji sprzętu. Identyfikator NFC przyklejony do obudowy również nie rozstrzyga tych kwestii. W projekcie należy nazwać, jakie cechy urządzenia mają być sprawdzane i przez kogo.
Możliwe zagadnienia projektowe obejmują poświadczenia urządzenia, zarządzanie kluczami, bezpieczną konfigurację oraz raportowanie stanu. Ich dobór zależy od platformy i zagrożeń. Inne wymagania może mieć telefon otwierający rekord obiektu, a inne czujnik przesyłający pomiary bez udziału człowieka.
FIDO Device Onboard, czyli FDO, jest osobną specyfikacją dotyczącą włączania urządzeń do platform zarządzania. Nie należy utożsamiać FDO z FIDO2 ani traktować samego onboardingu jako kompletnego zabezpieczenia całego cyklu życia urządzenia. Źródło: FIDO Device Onboard.
Zero Trust w praktyce ewidencji sprzętu
Założenie „terminal jest nasz, więc zezwalamy na wszystko” pomija kontekst operacji. NIST rozdziela uwierzytelnianie i autoryzację podmiotu oraz urządzenia przed ustanowieniem dostępu do zasobu. W projekcie ewidencji warto przełożyć tę zasadę na konkretne prawa: odczyt rekordu, zmianę przypisania, zatwierdzenie przeglądu i zarządzanie kontami.
Przykładowa polityka może pozwalać operatorowi odczytać wybrane informacje, ale wymagać dodatkowego zatwierdzenia przy zmianie odpowiedzialności za sprzęt. Konto serwisowe może mieć prawo zapisać wynik przeglądu, nie otrzymując dostępu do całej dokumentacji organizacji. To propozycje reguł, które wymagają dopasowania i testów.
Zero Trust nie jest pojedynczą funkcją do włączenia ani certyfikatem potwierdzającym bezpieczeństwo każdego użycia systemu. Istotne są zasady dostępu, egzekwowanie decyzji, aktualizacja kontekstu i obsługa sytuacji, w których wymagane informacje są niedostępne.
Urządzenia polowe: łączność i obsługa awarii
Warunki terenowe wymagają przetestowania sytuacji, których nie widać w pokazie na stabilnej sieci. Co zrobi aplikacja po utracie połączenia? Czy operator może odczytać ostatnio potwierdzone dane? Które operacje pozostają niedostępne? Jak zostanie obsłużona późniejsza synchronizacja?
Tryb offline nie wynika automatycznie z użycia FIDO2, NFC lub Zero Trust. Logowanie do konkretnej usługi i aktualna ocena dostępu mogą potrzebować komunikacji z odpowiednimi komponentami. Jeśli projekt przewiduje lokalną pracę, powinien jawnie określać zakres danych, aktualność uprawnień oraz sposób rozwiązywania konfliktów.
Przykład demonstracyjny: terminal traci sieć po pobraniu rekordu TEST-001. Użytkownik widzi datę ostatniej synchronizacji. Próba przekazania sprzętu może zostać zablokowana albo zapisana do późniejszej oceny — zależnie od zatwierdzonej polityki. Test powinien sprawdzić oba stany, zamiast utożsamiać dostępność ekranu z potwierdzeniem operacji.
Macierz pytań przed wyborem architektury
| Cel | Pytanie do projektu | Przykład testu |
|---|---|---|
| Logowanie operatora | Jakie poświadczenie i procedura odzyskiwania? | Utrata klucza lub cofnięcie konta. |
| Tożsamość terminala | Co potwierdza źródło i status urządzenia? | Podłączenie terminala nieobjętego polityką. |
| Uprawnienia | Kto może wykonać daną operację? | Próba edycji rekordu bez odpowiedniej roli. |
| Praca terenowa | Jak działa system bez sieci? | Utrata połączenia w trakcie przekazania. |
| Historia | Jak odtwarzamy odpowiedzialność za zdarzenie? | Porównanie zatwierdzonej operacji z zapisem. |
Wymagania warto zapisać przed wyborem produktu i podzielić na logowanie, urządzenie, operację oraz dokumentację. Tak przygotowana lista pomaga porównać oferty bez zakładania, że nazwa standardu oznacza gotową obsługę całego procesu.
Jak ten temat łączy się z Authify?
Rozwijane Asset Intelligence Authify dotyczy cyfrowej tożsamości wyposażenia i historii jego użytkowania. Wiarygodność tych danych zależy również od tego, kto może je odczytywać i zmieniać. Dlatego zasady dostępu są ważnym tematem rozmowy o wymaganiach.
Ten materiał nie deklaruje wdrożenia FIDO2 lub FDO w Authify, certyfikacji FIDO ani gotowego trybu offline. Omawia mechanizmy, które można oceniać przy projektowaniu systemów. Rozmowę o współpracy warto rozpocząć od użytkowników, rodzaju terminali, źródeł danych i operacji wymagających zatwierdzenia.
Najczęstsze pytania
Czy FIDO2 uwierzytelnia dowolny sprzęt polowy?
Nie. Jego podstawowym zastosowaniem jest uwierzytelnianie użytkowników. Tożsamość i stan innych urządzeń wymagają osobnej oceny.
Czy FIDO2 i FDO oznaczają to samo?
Nie. FDO dotyczy onboardingu urządzeń; FIDO2 obejmuje WebAuthn i CTAP dla uwierzytelniania użytkowników.
Czy Zero Trust zastępuje ochronę terminala?
Nie. To podejście do architektury dostępu, które musi uwzględniać także wymagania dotyczące urządzenia i jego stanu.