NFC · ŁAŃCUCH DOSTAW · CYFROWA TOŻSAMOŚĆ
Hardware spoofing i podrabianie sprzętu: NFC oraz blockchain w logistyce obronnej
Wiarygodna historia sprzętu zaczyna się od sprawdzenia fizycznego egzemplarza i źródeł danych. NFC oraz wspólny rejestr mogą wspierać ten proces, jeśli jasno określimy zakres ich działania.
Co oznacza hardware spoofing w logistyce wojskowej?
Przy odbiorze wyposażenia trzeba ustalić, czy fizyczny egzemplarz odpowiada dokumentacji i czy pochodzi z zaakceptowanego źródła. Prawidłowy numer w rejestrze nie rozstrzyga wszystkich tych kwestii. Oznaczenie może być błędne, urządzenie może zostać podmienione, a dokument dotyczący jednego egzemplarza może towarzyszyć innemu.
W tym artykule hardware spoofing oznacza podszywanie się pod tożsamość sprzętu lub jego oznaczenie. W cyberbezpieczeństwie termin bywa również używany do imitowania identyfikatorów urządzeń; nie jest synonimem każdego rodzaju podrabiania komponentów. Dla logistyki obronnej istotne są zarówno tożsamość egzemplarza, jak i jego fizyczne pochodzenie oraz stan.
NIST opisuje ryzyka łańcucha dostaw obejmujące między innymi podrabiane produkty, złośliwe funkcje i brak wglądu w sposób wytwarzania oraz integracji technologii. To punkt wyjścia do oceny dostawców i procesu kontroli, a nie argument, że jeden rodzaj znacznika rozwiąże cały problem. Źródło: NIST SP 800-161 Rev. 1.
Cztery pytania o bezpieczeństwo łańcucha dostaw
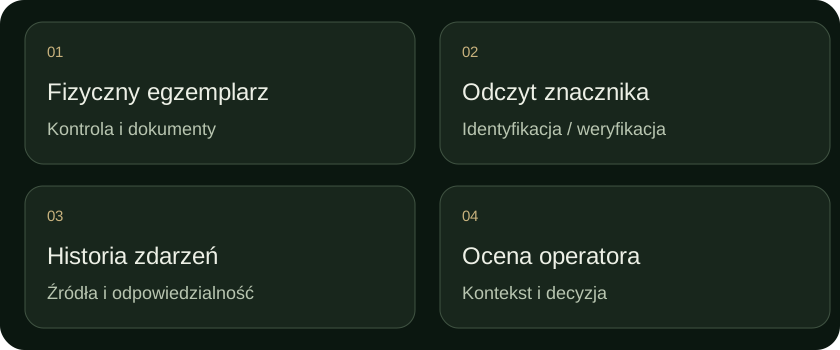
Projekt warto zacząć od rozdzielenia czterech pytań. Czy odczytujemy oczekiwany identyfikator? Czy znacznik pozostaje związany z właściwym przedmiotem? Kto potwierdził informacje o tym przedmiocie? Czy historia zmian pozwala ustalić, co wydarzyło się między odbiorem a wydaniem?
Odpowiedzi wymagają różnych mechanizmów. NFC może ułatwić odczyt identyfikatora. Uwierzytelnianie kryptograficzne może pomóc sprawdzić odpowiedź znacznika. Kontrola oznaczenia i odbiór techniczny dotyczą fizycznego egzemplarza. Rejestr zdarzeń pozwala ocenić dokumentację. Żadna z tych warstw nie powinna być przedstawiana jako zastępstwo pozostałych.
| Warstwa | Co sprawdzamy? | Czego nie dowodzi sam wynik? |
|---|---|---|
| Identyfikator NFC | Powiązanie odczytu z rekordem. | Pochodzenia i sprawności całego sprzętu. |
| Kryptografia znacznika | Poprawność odpowiedzi w danym protokole. | Że znacznik nie został przeniesiony. |
| Odbiór i dokumenty | Zgodność dostawy z ustalonymi wymaganiami. | Że później nie nastąpiła podmiana. |
| Historia zdarzeń | Źródła wpisów, kolejność i zmiany danych. | Że każdy wpis od początku był prawdziwy. |
Zwykły znacznik NFC a znacznik kryptograficzny
Znacznik zawierający adres strony jest wygodnym skrótem do cyfrowej dokumentacji. Sam zapisany adres lub statyczny identyfikator nie daje jednak tego samego poziomu sprawdzania co protokół uwierzytelniania. Specyfikacja używanego układu powinna jasno wskazywać, jakie funkcje są dostępne.
Przykładem komercyjnej technologii jest NXP NTAG 424 DNA: producent opisuje obsługę AES-128 oraz mechanizm Secure Unique NFC, generujący komunikat uwierzytelniający przy odczycie. To właściwości konkretnej rodziny układów, nie wszystkich znaczników NFC. Źródło: dokumentacja NXP.
Przy wyborze rozwiązania należy sprawdzić także zarządzanie kluczami, weryfikację po stronie systemu, obsługę ponownych odczytów oraz procedurę wymiany znacznika. Ochrona kryptograficzna znacznika nie jest automatycznie atestacją firmware'u urządzenia ani badaniem autentyczności jego podzespołów.
NFC i Web3: gdzie blockchain może mieć sens?
Web3 jest szeroką nazwą grupy rozwiązań. W projekcie logistyki lepiej wskazać konkretną potrzebę: czy kilka organizacji ma wspólnie sprawdzać historię przekazań, bez przyjmowania jednej z nich jako jedynego administratora zapisów? NIST opisuje blockchain jako rozproszony rejestr odporny na modyfikację i ujawniający próby manipulacji, przy określonych warunkach działania sieci. Źródło: NIST IR 8202.
Przykład projektowy: dostawca, magazyn i serwis uzgadniają sposób podpisywania potwierdzeń przekazania. Dokumenty pozostają w kontrolowanych repozytoriach, a wspólny rejestr przechowuje ustalony zakres informacji lub odniesień. Ten wariant wymaga analizy dostępu, metadanych, trwałości zapisów i odpowiedzialności uczestników.
Blockchain nie naprawi nieprawdziwego wpisu źródłowego. Jeżeli odbiór dotyczył niewłaściwego egzemplarza, utrwalenie wpisu nie potwierdzi jego pochodzenia. Gdy proces prowadzi jeden podmiot, baza danych z kontrolą uprawnień, podpisami i historią zmian również powinna zostać oceniona. Wybór infrastruktury wynika z wymagań współpracy, nie z samego hasła Web3.
Przykład: od odbioru dostawy do przeglądu
Wyobraźmy sobie egzemplarz wyposażenia TEST-001. Poniższy scenariusz jest propozycją procesu na danych demonstracyjnych, a nie opisem wdrożenia wojskowego Authify.
- Odbiór: osoba uprawniona porównuje przedmiot, dokumenty i oznaczenie; zapisuje wynik oraz źródła informacji.
- Powiązanie: rekord otrzymuje identyfikator, a metoda mocowania znacznika jest dobrana do przedmiotu i warunków użycia.
- Przekazanie: system rejestruje odpowiedzialność za egzemplarz i potwierdzenie zdarzenia.
- Kontrola: odczyt jest oceniany łącznie ze stanem oznaczenia i dokumentacją. Niezgodność uruchamia sprawdzenie, zamiast automatycznego zatwierdzenia.
- Serwis: historia obejmuje wynik przeglądu, osobę odpowiedzialną i ewentualną wymianę znacznika.
W terenie trzeba dodatkowo ustalić zachowanie przy braku łączności. Odczyt znacznika, otwarcie lokalnej kopii rekordu i pełna weryfikacja w systemie to osobne operacje. Widok danych z pamięci urządzenia powinien informować, kiedy zostały ostatnio potwierdzone.
Jak oceniać rozwiązanie przed wdrożeniem?
Demonstracja powinna obejmować poprawny odczyt, niezgodność danych, uszkodzone oznaczenie, wymianę znacznika i brak sieci. Dla każdego przypadku ustalmy oczekiwany wynik, sposób powiadomienia operatora i zapis w historii. Ważne są także czas obsługi, możliwość eksportu dokumentacji oraz odtworzenie odpowiedzialności za decyzję.
W zapytaniu do dostawcy warto wskazać rodzaj sprzętu, uczestników procesu, wymagania dotyczące dostępu i scenariusze awaryjne. Zamiast pytać tylko „czy jest blockchain?”, lepiej zapytać, co dokładnie potwierdza wynik odczytu i jakich dodatkowych kontroli wymaga.
Authify rozwija Asset Intelligence jako kierunek cyfrowej tożsamości sprzętu i historii jego użytkowania. Opisane mechanizmy stanowią omówienie technologii oraz wymagań projektowych. Nie deklarujemy tutaj gotowego wdrożenia wojskowego, integracji z konkretnym układem NXP ani kompletnego systemu ochrony łańcucha dostaw.
Pytania o NFC i autentyczność sprzętu
Czy odczyt NFC potwierdza oryginalność urządzenia?
Zakres wyniku zależy od znacznika, protokołu i procesu. Sam odczyt nie zastępuje sprawdzenia fizycznego egzemplarza oraz dokumentacji.
Czy NFC śledzi położenie wyposażenia?
NFC jest technologią odczytu z bliskiej odległości. Sam znacznik nie zapewnia ciągłej lokalizacji GPS.
Czy blockchain jest konieczny?
Nie w każdym projekcie. Najpierw należy określić uczestników, odpowiedzialność i wymagania dotyczące wspólnego rejestru, a następnie porównać możliwe architektury.